뉴스와이어
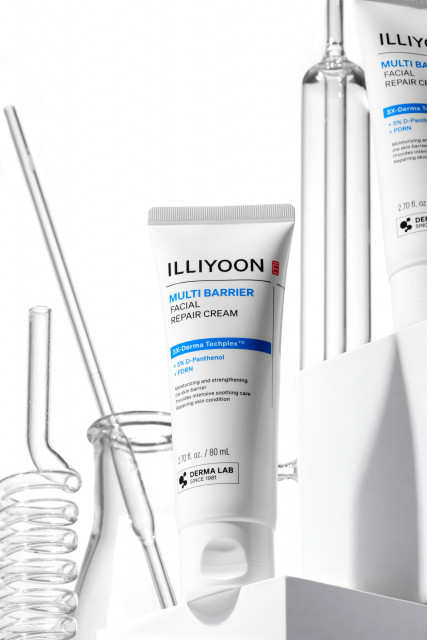
일리윤, 고기능 페이셜 라인 ‘멀티베리어 페이셜’ 출시
위키트리
세계 주요 웹사이트를 통해 암호화폐 탈취 악성코드와 아이폰·아이패드용 익스플로잇(취약점 공격 도구)이 유포된 사실이 드러났다. 맥루머스(MacRumors)가 전한 로이터 보도에 따르면 공격은 11월 16일(현지시각) 월요일에 벌어졌고 줌·BBC·CNN·HSBC·세일즈포스·이케아 등 178개 조직의 웹사이트가 영향을 받았다. 웹사이트 테스트·맞춤화 플랫폼 옵티마이즐리(Optimizely)의 취약점이 입구로 쓰였다. 다만 실제로 감염된 기기가 있는지는 아직 확인되지 않았다.
옵티마이즐리는 17일 이른 시간 상태 페이지에 입장을 올렸다. 회사는 “권한 없는 제3자가 익스페리멘테이션(Experimentation)의 취약점을 악용해 일부 고객 프로젝트에 악성 자바스크립트를 추가했다”며 “취약점을 고치고 영향받은 프로젝트에서 주입된 코드를 제거했다”고 밝혔다. 영향을 받은 계정 보호 조치와 추가 방어 장치도 마련했다고 했다. 다만 피해 고객이 몇 곳인지는 공개하지 않았다. 옵티마이즐리는 블리핑컴퓨터(BleepingComputer)에는 계정 가입 절차의 취약점이 악용돼 해당 플랫폼을 쓰는 웹사이트가 악성코드를 불러왔다고 설명했다.
공격을 처음 발견한 사람은 보안 업체 리포트 URI(Report URI)의 보안 연구자 스콧 헬름(Scott Helme)이다. 헬름은 고객 프로젝트의 ‘프로젝트 자바스크립트’ 입력란에 악성 코드가 심겼다고 밝혔다. 고객이 자체 자바스크립트를 넣는 선택 항목으로, 모든 페이지에서 실행되는 곳이다. 변조된 파일은 옵티마이즐리의 콘텐츠 전송망에서 내려왔기 때문에 방문자의 브라우저는 이를 신뢰할 수 있는 코드로 취급했다.
리포트 URI는 옵티마이즐리 스크립트 1,611개를 점검해 188개에서 감염을 확인했다. 이들은 178개 조직의 것이다. 헬름은 시간 안에 찾아낸 스크립트만 조사했기 때문에 실제 피해 조직은 더 많을 수 있다고 봤다. 업종별로는 은행·금융사가 32곳으로 가장 많았고 기술 기업과 유통업체가 뒤를 이었다. 피해 목록에는 깃랩·이퀴팩스·에어프랑스-KLM·레저·피코크 등도 올랐다.
악성 코드는 아이폰과 아이패드 이용자를 특히 겨냥했다. 맥루머스에 따르면 방문자의 기기 소프트웨어 버전에 따라 숨겨진 페이지 요소를 통해 두 가지 익스플로잇 키트 중 하나가 전달될 수 있었다. 코루나는 iOS 13부터 iOS 17까지를, 다크소드는 iOS 18을 노렸다. iOS 26을 겨냥한 코드도 발견됐지만 기기 특성을 파악하는 수준에 그친 것으로 보인다.
헬름 팀에 따르면 iOS 18.6 이하가 설치된 아이폰·아이패드에서는 감염된 페이지가 60초마다 새로고침됐다. 이용자가 눈치챌 수 있는 징후였다. 앱을 내려받거나 의심스러운 링크를 누를 필요 없이 사이트에 접속하는 것만으로 악성 코드가 실행될 수 있었다는 점도 눈여겨볼 대목이다.
실제 기기 침해가 입증된 것은 아니다. 허드슨 록은 익스플로잇 키트 인프라와의 연결은 확인했지만 성공적인 악용은 확인되지 않았다고 밝혔다. 이 회사는 “현재 증거로는 제로데이(패치 전 미공개 취약점)나 기기 침해 성공, 보이지 않는 후속 단계의 기기 정보 수집을 입증할 수 없다”고 설명했다. 허드슨 록과 오헤이의 연구자 커크는 이후 단계 코드가 아이폰에서 키체인 데이터와 시드 문구, 개인 키를 훔치도록 설계됐다고 문서화했다. 다만 허드슨 록은 이 단계들을 직접 재현하거나 실제 피해자 기기 침해를 확인하지는 못했다고 선을 그었다.
악성 코드는 여러 용도를 한꺼번에 갖춘 키트였다. 암호화폐 지갑 주소를 공격자의 주소로 바꿔치기하고, 결제카드 정보를 빼내고, 쿠키와 화면 캡처까지 수집할 수 있었다. 카드 스키머(결제 정보 탈취 코드)는 오후에 추가됐으며 사이트 자체 결제 양식에 입력된 카드번호·유효기간·CVV를 노렸다. 별도 결제 업체가 운영하는 입력란은 건드리지 못했다.
헬름은 이날 페이로드(실제 공격 코드)가 26번 다시 만들어졌고 그때마다 기능과 지갑 주소가 추가됐다고 밝혔다. 헬프넷시큐리티에 따르면 공격자 지갑에는 약 7,150달러어치 암호화폐가 들어왔다가 화요일 이른 시간 모두 비워졌다. 헬름은 “스키밍된 카드가 몇 장인지는 알 방법이 없다”고 했다. 허드슨 록은 이 송금이 피해 사이트 방문자와 연결된다는 점을 확인하지 못했다.
리포트 URI의 타임라인에서 첫 옵티마이즐리 주입은 16일 04:21로 기록됐다. 한국시간으로는 같은 날 오후 1시 21분이다. 21:52, 즉 한국시간 17일 오전 6시 52분 시점에는 감염 스크립트 하나만 정리되지 않은 상태였다. 헬름은 월요일 늦게 감염 파일이 모두 정리됐고 공격자의 주 페이로드 도메인도 정지됐다고 밝혔다.
허드슨 록은 옵티마이즐리가 유일한 전달 경로가 아니라고 밝혔다. 키스메트릭스·스토리파이미·미닛리의 스크립트에서도 같은 iOS 공격 인프라로 이어지는 작은 로더가 확인됐다. 가장 이른 관측은 11월 13일이다. 이들 전달 경로는 호스팅과 로더 코드를 공유하지만 같은 운영자가 같은 방법으로 침투했다는 증거는 아니라고 연구자들은 말했다. 현금화에 쓰인 주소는 3월과 11월 3일 작전에도 등장했고 같은 주입 코드는 9월 튀르키예 사이트에서 처음 나타났다. 옵티마이즐리는 2월 음성 피싱(보이스피싱)으로 시스템에 접근당한 별도 사고를 공개한 적이 있다.
헬름 팀은 피해 조직 웹사이트를 조사해 콘텐츠 보안 정책이 공격을 막았을지 살폈다. 공격을 차단할 만큼 엄격한 정책을 갖춘 곳은 24곳, 15%뿐이었다. 68곳은 CSP가 아예 없었고 50곳은 정책이 있었는데도 악성코드가 실행돼 훔친 데이터를 공격자에게 보낼 수 있었다. 옵티마이즐리 도메인을 허용 목록에 넣은 정책은 악성코드가 바로 그 도메인에서 내려왔기에 소용이 없었다.
옵티마이즐리 문서가 권고하는 설정은 자바스크립트 eval 함수를 통한 코드 실행을 허용한다. 이 설정 때문에 HSBC 사이트에서는 악성 코드의 백업본이 실행될 수 있었다. 허드슨 록은 일부 감염 스크립트에 페이로드 전체가 내장돼 있어 공격자 도메인을 막아도 충분하지 않을 수 있다고 경고했다. 헬름은 “신뢰하던 자바스크립트가 늘 신뢰할 만한 것은 아니다”라며 “웹사이트는 자체 코드나 인프라가 뚫리지 않고도 제3자 의존성을 통해 침해될 수 있다”고 말했다.
영국 매체 인디펜던트에 따르면 세일즈포스는 옵티마이즐리를 비활성화했고 이퀴팩스는 내부 시스템 침해가 없는 것을 확인한 뒤 서비스 사용을 중단했다. 11월 16일 영향받은 사이트를 방문한 이용자에게는 아이폰·아이패드 업데이트, 암호화폐 송금 내역 점검, 카드 명세서 확인이 권고됐다. 타임스오브인디아가 공개한 피해 목록에는 리바이스 코리아도 포함됐다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음