PR Newswire
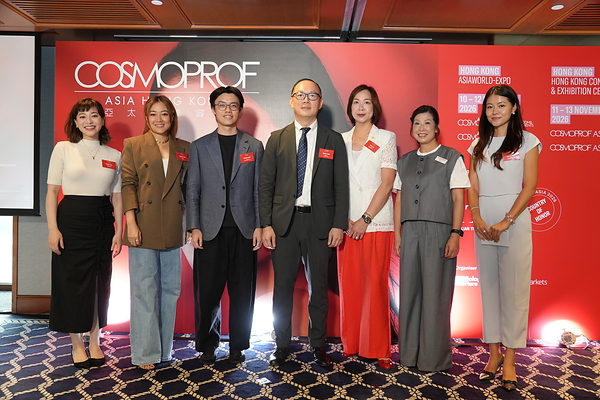
아시아•태평양 대표 뷰티 행사 코스모프로프 아시아 2026, 사전 기자간담회에서 미리 공개
위키트리
“개인키만 안전하게 지키면 코인은 안전하다”는 상식이 최근 흔들리고 있다. 9월 6일(현지시각) 비트코인 브리지 서비스 리퀴드(Liquid)에서 약 4000 BTC가 개인키 도난 없이도 승인된 인출을 통해 빠져나갔다. 같은 달 iOS 기기를 겨냥한 악성코드 ‘포모피크(FomoPeek)’와 풀체인 취약점 경고가 바이낸스(Binance)와 슬로우미스트(SlowMist)를 통해 잇따라 공개됐다.
리퀴드는 비트코인을 별도 블록체인으로 옮겨 더 빠르고 은밀한 거래를 할 수 있게 해주는 서비스다. 사용자가 비트코인을 공유 예치금에 넣으면 1대1로 대응하는 L-$BTC 토큰을 받고, 이를 상환하면 예치금에서 비트코인이 나오는 구조다.
블록체인 분석업체 TRM랩스(TRM Labs)가 재구성한 공격 경위에 따르면, 공격자들은 소프트웨어 결함을 악용해 실제 비트코인을 넣지 않고도 L-$BTC를 만들어냈다. 이렇게 만든 토큰을 진짜 비트코인으로 교환해 예치금에서 빼냈다. 인출을 승인하는 운영 주체는 잘못된 정보를 그대로 믿고 승인을 내줬다.
개인키는 거래를 승인하는 비밀정보로, 도둑맞지 않도록 지키는 일은 여전히 중요하다. 문제는 소프트웨어가 그 개인키를 이용해 잘못된 지급을 승인할 수 있다는 점이다. 여러 사람이 서명하더라도 모두가 같은 오류투성이 계좌 잔액을 보고 있었다면 결과는 같다.
사고 이후 남는 질문은 하나다. 누가 사라진 돈을 다시 채워 넣을 것인가다. 코인베이스(Coinbase)는 공개 설명에서 자사의 범죄보험이 보관 시스템 전반의 디지털자산 중 “일부”를 사이버보안 침해를 포함한 도난으로부터 보호한다고 밝혔다. 동시에 전체 손실이 보험 회수 금액을 넘어설 수 있고, 그런 경우 사고가 보장 대상이어도 고객이 손실을 떠안을 수 있다고 경고했다.
코인베이스 정책은 로그인 정보 유출이나 분실로 인한 개인 계정 무단접근 손실을 보장 대상에서 제외한다. 계좌에서 돈이 사라진 두 고객이라도 원인에 따라 보장 여부가 달라질 수 있다는 뜻이다. 미국에서는 연방예금보험공사가 보험 가입 은행의 예금을 보호하지만, 그 은행을 통해 매수한 디지털자산까지 보호하지는 않는다.
전문 보험사 렘은 인프라 익스플로잇이나 스마트컨트랙트(자동으로 거래를 수행하는 프로그램) 관련 도난에 대응하는 디지털자산 범죄보험을 제공한다고 설명한다. 같은 보험사가 판매하는 기술 오류·누락 보험은 회사의 제품·서비스 문제로 제기된 청구를 방어하거나 합의금을 지불하는 데 쓰인다. 다만 손실 자산을 직접 되돌려주는 보장과는 목적이 다르다.
바이낸스는 9월 19일 아이폰·아이패드 이용자에게 포모피크 앱을 설치한 적이 있는지 확인하라고 경고했다. 보안업체들이 앱의 1.1, 1.2 버전에서 개인키와 시드 문구, 기타 기기 저장 데이터를 노출할 수 있는 악성 코드를 발견했기 때문이다.
슬로우미스트는 OKX 보안팀과 함께 해당 버전들에서 앱의 원래 기능과 무관한 모듈 두 개를 찾아냈다. 그중 하나는 여덟 가지 익스플로잇 기법을 갖춘 iOS 커널 취약점 공격 프레임워크로, 기기 모델과 운영체제 버전에 맞춰 공격 방식을 골라 쓸 수 있었다. 이 프레임워크가 겨냥한 범위는 iOS 12.0부터 18.7.2까지, iOS 26.0부터 26.1까지였다.
공격이 성공하면 iOS 샌드박스를 벗어나 키체인 데이터를 복호화하고 다른 앱의 파일에까지 접근할 수 있었다. 개인키와 지갑 복구용 문구, 계정 정보, 대화 내용, 로컬 저장 파일이 노출 대상이었다. 앱스토어 유통 기록을 보면 1.0 버전에는 악성 프레임워크가 없었고, 9월 9일 배포된 1.1 버전(빌드 105)에서 처음 삽입됐다. 9월 12일 공개된 1.2 버전(빌드 110)도 같은 코드를 유지했고, 9월 17일 배포된 1.3 버전(빌드 111)에서야 두 프레임워크가 제거됐다.
바이낸스는 iOS 26.x 이하 버전에서 포모피크를 설치한 이용자에게 앱을 삭제하고 재설치하지 말 것, 운영체제를 최신 버전으로 갱신할 것을 권고했다. 자체 보관형(셀프 커스터디) 지갑 이용자에게는 포모피크를 설치한 적 없는 별도 기기에서 새 지갑을 만들어 자산을 옮기라고 안내했다.
슬로우미스트 최고정보보안책임자 23pds는 9월 19일 이용자에게 즉시 기기를 업데이트하라고 촉구했다. 공격자들이 iOS 13부터 26.5까지의 기기에서 지갑의 개인키와 니모닉 시드 문구를 조용히 빼낼 수 있는 풀체인 익스플로잇을 실전에 투입했다고 확인했기 때문이다. 다만 대상 범위의 상한선은 아직 최종 확인 중이라고 덧붙였다.
공격은 표적이 사파리에서 악성 웹페이지를 여는 순간 시작된다. 대개 소셜 엔지니어링이나 워터링홀(다수가 방문하는 사이트를 감염시키는 방식) 링크로 유도된다. 이 페이지는 웹킷과 자바스크립트코어의 메모리 손상 버그를 이용해 자바스크립트 계층에서 임의 읽기·쓰기 권한을 얻는다. 이어 포인터 인증 코드를 우회해 네이티브 코드를 실행하고, 웹콘텐트 샌드박스를 벗어나 커널 수준 루트 권한까지 확보한다.
일반적인 피싱과 달리 이 공격은 링크를 여는 것 외에 다른 행동을 요구하지 않는다. 개인키가 기기에서 직접 추출되기 때문에, 유출된 지갑은 비밀번호를 바꿔도 복구되지 않는다. 추출된 키를 손에 넣은 사람은 누구든 자금을 옮길 수 있다는 뜻이다. 거래소 쪽 복구 수단이 없는 셀프 커스터디 이용자에게 특히 위협적이다.
슬로우미스트는 iOS를 즉시 최신 버전으로 갱신하고 사파리에서 원치 않는 링크를 클릭하지 말라고 권고했다. 취약한 기기로 핫월렛을 운용했다면 깨끗한 새 기기에서 새 키를 생성해 자금을 옮기라고 조언했다. 이 경고는 애플이 87만5000달러 상당의 도난 신고가 접수된 뒤에도 가짜 비트코인 지갑 앱을 앱스토어에 그대로 뒀다는 의혹이 제기된 사건 직후 나왔다. 국제 수사당국도 앞서 북한과 연계된 해킹조직이 채용 위장 등의 수법으로 악성코드를 심어 암호화폐 지갑의 개인키와 시드 문구를 빼돌린 사례를 확인한 바 있다.

Hi, I’m Greg – Product Designer
{page_url}


Notion


More

Screenshot

Long
Screenshot

Copy link

Send to your
devices

QR code


관심 없음
{카테고리}에 관심 없음